 产学研创新服务平台(全国)


一种工业控制系统隐蔽性虚假数据注入攻击方法
更新时间:2026-11-01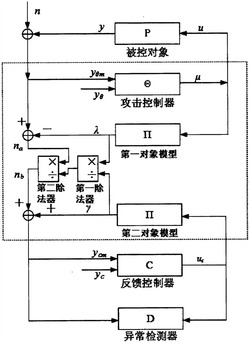 专利申请类型:发明专利;
地区:河北-保定;
源自:保定高价值专利检索信息库;
一种工业控制系统隐蔽性虚假数据注入攻击方法
摘要:本发明公开了一种工业控制系统隐蔽性虚假数据注入攻击方法,包括以下步骤:A、建立含有隐蔽性虚假数据注入攻击的工业控制系统模型;含有噪声的被控对象输出信号输入攻击控制器,攻击控制器的输出信号分别输入被控对象和第一对象模型,第一对象模型的输出信号和第二对象模型的输出信号输入第一除法器,第一除法器的输出信号和攻击控制器的输入信号与第一对象模型的输出信号作差后的信号输入第二除法器;B、利用步骤A建立的工业控制系统模型进行隐蔽性虚假数据注入攻击。本发明能够改进现有技术的不足,对物理过程数学模型的依赖程度小,可以大大提高虚假数据注入攻击的隐蔽性。
专利类型:发明专利
专利申请号:CN202010570565.9
专利申请(专利权)人:华北电力大学(保定)
权利人地址:河北省保定市莲池区永华北大街619号
专利发明(设计)人: 樊登宁 ,张妍 ,王东风 ,黄宇
主权利要求:一种工业控制系统隐蔽性虚假数据注入攻击方法
技术领域
[0001] 本发明涉及工控系统安全技术领域,尤其是一种工业控制系统隐蔽性虚假数据注入攻击方法。
背景技术
[0002] 随着工业自动化控制与计算机、通讯等技术不断融合,形成了工业控制系统,目前已广泛应用于制造、化工、电力、交通、水利、核能等众多领域,是国家关键基础设施的重要组成部分。然而,由于工业控制系统越来越多地使用通用的协议、设备、操作系统等,并且逐渐接入互联网以及云计算平台,这使得工业控制系统的安全边界越发模糊、攻击面不断扩大、信息安全事故频发。攻击在工业控制系统安全研究中扮演了关键角色,对推动信息安全防护体系的建立起到了重要的推动作用,无论是安全测试床的搭建,还是入侵检测机制的设计,都离不开对攻击方式的分析和研究。在现有的工控系统安全研究中,隐蔽性虚假数据注入攻击受到了极大的关注,该攻击的目的是破坏物理过程,同时对异常检测器保持隐蔽性。为了构造隐蔽性虚假数据注入攻击,相关研究首先对物理过程进行建模,而后在工控系统前向通路中注入虚假数据,以破坏物理过程,并在反馈通路中注入隐蔽数据以掩饰物理对象输出值的异常,从而形成反馈型数据注入攻击模型,但是该攻击模型对物理过程的建模精度要求极高,一旦建模精度下降,攻击的隐蔽性急剧下降。
[0003] 现有技术中(Smith,RoyS.CovertMisappropriationofNetworkedControlSystems:PresentingaFeedbackStructure[J].IEEEControlSystems,2015,35(1):82‑92),公开了一种反馈型虚假数据注入攻击方法。此方法基于被控对象的完美模型,异常检测器将不能检测到该虚假数据注入的存在。但是,考虑到现实情况,攻击者一般不可能完全掌握物理过程被控对象的模型知识,即∏≠P,若要尽量使异常检测器不能检测到虚假数据注入的存在,必须∏→P,即要求具备高精度的对象估计模型∏,一旦模型∏的精度不高,攻击的隐蔽性将急剧下降。
发明内容
[0004] 本发明要解决的技术问题是提供一种工业控制系统隐蔽性虚假数据注入攻击方法,能够解决现有技术的不足,对物理过程数学模型的依赖程度小,可以大大提高虚假数据注入攻击的隐蔽性。
[0005] 为解决上述技术问题,本发明所采取的技术方案如下。
[0006] 一种工业控制系统隐蔽性虚假数据注入攻击方法,包括以下步骤:
[0007] A、建立含有隐蔽性虚假数据注入攻击的工业控制系统模型;含有噪声的被控对象输出信号输入攻击控制器,攻击控制器的输出信号分别输入被控对象和第一对象模型,第一对象模型的输出信号和第二对象模型的输出信号输入第一除法器,第一除法器的输出信号和攻击控制器的输入信号与第一对象模型的输出信号作差后的信号输入第二除法器,第二除法器的输出信号和第二对象模型的输出信号求和后分别输入反馈控制器和异常检测器,反馈控制器的输出信号分别输入第二对象模型和异常检测器;
[0008] B、利用步骤A建立的工业控制系统模型进行隐蔽性虚假数据注入攻击。
[0009] 作为优选,步骤A建立的工业控制系统模型中,被控对象的输入输出关系为y=Pu,当工业控制系统是多输入多输出时,式中的算子P为矩阵值,对应的输入输出信号为相应维度的矢量值;反馈控制器接收到的传感器信号以及被控对象接收到的控制信号分别为ycm=y+n,u=uc,反馈控制器根据设定值和反馈值进行运算,生成控制量uc=Ccyc+Ccmycm;正常情‑1况下工业控制系统的闭环响应为ycm=(I‑PCcm) (PCcyc+n);uc是反馈控制器发出的控制指令,u是广义被控对象接收到的控制指令,y是传感器的测量值,ycm是反馈控制器接收到的传感器信号值,yc是反馈控制器的设定值,n是噪声信号。
[0010] 作为优选,步骤B中,攻击流程为,
[0011] B1、截获工业控制系统网络传输数据;
[0012] B2、进行系统建模,获得被控对象P的对象模型∏;
[0013] B3、构造与反馈控制器参数、功能一致的攻击控制器;
[0014] B4、在工业控制系统中,用攻击控制器的控制指令替代反馈控制器的控制指令,对被控对象进行控制,驱动其达到攻击者期望的状态;
[0015] B5、隐蔽数据nb加上对象模型输出γ传输给反馈控制器,掩盖反馈控制器输入值的异常,达到隐蔽的目的。
[0016] 作为优选,在工业控制系统模型受到攻击时,被控对象实际上由攻击控制器的输出指令μ进行控制
[0017] u=μ
[0018] μ=Θθmyθm+Θθyθ,
[0019] 攻击控制器接收到的反馈信号为
[0020] yθm=uP+n,
[0021] 即
[0022] yθm=(I‑PΘθm)‑1(PΘθyθ+n),
[0023] 攻击控制器的输出为
[0024] μ=(I‑PΘθm)‑1(Θθyθ+Θθmn),
[0025] 被控对象的输出为
[0026] y=(I‑PΘθm)‑1(Θθyθ+Θθmn)P,
[0027] 通过输入合适的设定值,攻击控制器将被控对象驱动到攻击者期望的状态;
[0028] λ信号为
[0029] λ=μ∏,
[0030] na信号为
[0031] na=yθm‑λ,
[0032] 即
[0033] na=(I‑PΘθm)‑1[Θθyθ(P‑∏)+n(I‑Θθm∏)],
[0034] 反馈控制器的输出指令uc为
[0035] uc=Ccmycm+Ccyc,
[0036] 其中
[0037] nb=λ‑1γna
[0038] γ=uc∏,
[0039] 攻击情况下反馈控制器接收到的反馈信号为
[0040]
[0041] 为检验异常检测器是否能检测到隐蔽攻击的存在,将正常情况下反馈控制器接收到的反馈信号ycm和攻击情况下反馈控制器接收到的反馈信号ycm进行比较,这两者之间的区别定义为扰动ωcovert
[0042]
[0043] 若噪声信号n为0,则ωcovert=0,即隐蔽性虚假数据注入攻击不能被检测到;若噪声信号n不为0,攻击者在截获原系统反馈控制器的相关参数后设计一个攻击控制器来复现反馈控制器的控制作用,则
[0044]
[0045] 采用上述技术方案所带来的有益效果在于:本发明提供的方法对物理过程数学模型依赖程度低,可以将物理过程转移到攻击者期望的状态,同时对异常检测器保持着高度的隐蔽性。该攻击方法可以用于测试工业控制系统对于虚假数据注入攻击的防御效果,同时为工控安全系统的开发提供有力帮助。
附图说明
[0046] 图1是本发明一个具体实施方式的工业控制系统模型原理图。
具体实施方式
[0047] 参照图1,本实施例包括以下步骤,
[0048] A、建立含有隐蔽性虚假数据注入攻击的工业控制系统模型;含有噪声的被控对象输出信号输入攻击控制器,攻击控制器的输出信号分别输入被控对象和第一对象模型,第一对象模型的输出信号和第二对象模型的输出信号输入第一除法器,第一除法器的输出信号和攻击控制器的输入信号与第一对象模型的输出信号作差后的信号输入第二除法器,第二除法器的输出信号和第二对象模型的输出信号求和后分别输入反馈控制器和异常检测器,反馈控制器的输出信号分别输入第二对象模型和异常检测器;
[0049] B、利用步骤A建立的工业控制系统模型进行隐蔽性虚假数据注入攻击。
[0050] 步骤A建立的工业控制系统模型中,被控对象的输入输出关系为y=Pu,当工业控制系统是多输入多输出时,式中的算子P为矩阵值,对应的输入输出信号为相应维度的矢量值;反馈控制器接收到的传感器信号以及被控对象接收到的控制信号分别为ycm=y+n,u=uc,反馈控制器根据设定值和反馈值进行运算,生成控制量uc=Ccyc+Ccmycm;正常情况下工业‑1控制系统的闭环响应为ycm=(I‑PCcm) (PCcyc+n);uc是反馈控制器发出的控制指令,u是广义被控对象接收到的控制指令,y是传感器的测量值,ycm是反馈控制器接收到的传感器信号值,yc是反馈控制器的设定值,n是噪声信号。
[0051] 步骤B中,攻击流程为,
[0052] B1、截获工业控制系统网络传输数据;
[0053] B2、进行系统建模,获得被控对象P的对象模型∏;
[0054] B3、构造与反馈控制器参数、功能一致的攻击控制器;
[0055] B4、在工业控制系统中,用攻击控制器的控制指令替代反馈控制器的控制指令,对被控对象进行控制,驱动其达到攻击者期望的状态;
[0056] B5、隐蔽数据nb加上对象模型输出γ传输给反馈控制器,掩盖反馈控制器输入值的异常,达到隐蔽的目的。
[0057] 在工业控制系统模型受到攻击时,被控对象实际上由攻击控制器的输出指令μ进行控制
[0058] u=μ
[0059] μ=Θθmyθm+Θθyθ,
[0060] 攻击控制器接收到的反馈信号为
[0061] yθm=uP+n,
[0062] 即
[0063] yθm=(I‑PΘθm)‑1(PΘθyθ+n),
[0064] 攻击控制器的输出为
[0065] μ=(I‑PΘθm)‑1(Θθyθ+Θθmn),
[0066] 被控对象的输出为
[0067] y=(I‑PΘθm)‑1(Θθyθ+Θθmn)P,
[0068] 通过输入合适的设定值,攻击控制器将被控对象驱动到攻击者期望的状态;
[0069] λ信号为
[0070] λ=μ∏,
[0071] na信号为
[0072] na=yθm‑λ,
[0073] 即
[0074] na=(I‑PΘθm)‑1[Θθyθ(P‑∏)+n(I‑Θθm∏)],
[0075] 反馈控制器的输出指令uc为
[0076] uc=Ccmycm+Ccyc,
[0077] 其中
[0078] nb=λ‑1γna
[0079] γ=uc∏,
[0080] 攻击情况下反馈控制器接收到的反馈信号为
[0081]
[0082] 为检验异常检测器是否能检测到隐蔽攻击的存在,将正常情况下反馈控制器接收到的反馈信号ycm和攻击情况下反馈控制器接收到的反馈信号ycm进行比较,这两者之间的区别定义为扰动ωcovert
[0083]
[0084] 若噪声信号n为0,则ωcovert=0,即隐蔽性虚假数据注入攻击不能被检测到;若噪声信号n不为0,攻击者在截获原系统反馈控制器的相关参数后设计一个攻击控制器来复现反馈控制器的控制作用,则
[0085]
[0086] 不论n是否为0,得到的结果中均不含对象模型∏,故,在加入了隐蔽性虚假数据注入攻击后,攻击的隐蔽性与物理过程被控对象的辨识模型∏无关,即对物理过程建模精度的依赖程度小。
[0087] 以上显示和描述了本发明的基本原理和主要特征以及本发明的优点。本行业的技术人员应该了解,本发明不受上述实施例的限制,上述实施例和说明书中描述的只是说明本发明的原理,在不脱离本发明精神和范围的前提下,本发明还会有各种变化和改进,这些变化和改进都落入要求保护的本发明范围内。本发明要求保护范围由所附的权利要求书及其等效物界定。
专利地区:河北
专利申请日期:2020-06-17
专利公开日期:2022-12-20
专利公告号:CN111708350B
以上信息来自国家知识产权局,如信息有误请联系我方更正!
该专利所有权非本平台所有,我方无法提供专利权所有者联系方式,请勿联系我方。
本平台为商业科创服务平台 非政府政务服务网站
技术及运营:陕西中科云创信息科技有限公司
工信部备案号:陕ICP备16002714号-3
公安备案号: 陕公网安备61019402000311号
联系电话:+86-13679229477




