 产学研创新服务平台(全国)


一种面向变电站测控及PMU设备的安全认证方法
更新时间:2026-04-09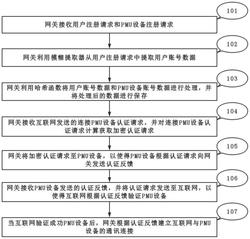 专利申请类型:实用新型专利;
地区:广西-梧州;
源自:梧州高价值专利检索信息库;
专利名称:一种面向变电站测控及PMU设备的安全认证方法
专利类型:实用新型专利
专利申请号:CN202111472401.3
专利申请(专利权)人:广西电网有限责任公司梧州供电局,广西电网有限责任公司电力科学研究院
权利人地址:广西壮族自治区梧州市西环路中段1号
专利发明(设计)人:伍红文,王晓明,周柯,巫聪云,邹建明,温文剑,邓洁贞,黄志诚
专利摘要:本申请公开了一种面向变电站测控及PMU设备的安全认证方法,包括:网关接收互联网发送的连接PMU设备认证请求,并对连接PMU设备认证请求计算获取加密认证请求;网关将加密认证请求发送至PMU设备,以使得PMU设备根据认证请求向网关发送认证反馈,认证反馈包括加密认证反馈和安全会话密钥;网关接收PMU设备发送的认证反馈,并将认证请求发送至互联网,以使得互联网根据认证反馈验证PMU设备;当互联网验证成功PMU设备后,网关根据认证反馈建立互联网与PMU设备的通讯连接。本申请通过网关对PMU设备与互联网互相核实身份后,使得双方可以建立一个安全的会话密钥,不仅简单高效,还为电力系统安全性和员工个人信息的保密性提供有力保障。
主权利要求:
1.一种面向变电站测控及PMU设备的安全认证方法,其特征在于,包括:网关接收互联网发送的连接PMU设备认证请求,并对所述连接PMU设备认证请求计算获取加密认证请求,所述网关利用哈希函数对接收的所有数据进行加密处理;
所述网关将所述加密认证请求发送至所述PMU设备,以使得PMU设备根据所述认证请求向所述网关发送认证反馈,所述认证反馈包括加密认证反馈和安全会话密钥;
所述网关接收所述PMU设备发送的所述认证反馈,并将所述认证请求发送至所述互联网,以使得所述互联网根据所述认证反馈验证所述PMU设备;
当所述互联网验证成功所述PMU设备后,所述网关根据所述认证反馈建立所述互联网与所述PMU设备的通讯连接。
2.根据权利要求1所述的安全认证方法,其特征在于,所述哈希函数为:* n
h:{0,1}→{0,1}
其中*表示输入数据的长度为任意值,n表示输出数据长度为固定值。
3.根据权利要求1所述的安全认证方法,其特征在于,所述网关接收互联网发送的连接PMU设备认证请求之前,所述方法还包括:网关接收用户注册请求和PMU设备注册请求,所述PMU设备注册请求包括PMU设备账号数据;
所述网关利用模糊提取器从所述用户注册请求中提取用户账号数据;
所述网关利用哈希函数将所述用户账号数据和所述PMU设备账号数据进行处理,并将处理后的数据进行保存,所述处理后的数据用于验证认证请求。
4.根据权利要求3所述的安全认证方法,其特征在于,所述模糊提取器为:Gen(BIOi)=(αi,βi)′
Rep(BIOi ,βi)=(αi)′
HamDis(BIOi ,BIOi)≤t′
其中BIOi代表采集的员工生物特征信息,αi是秘密参数,βi公开参数,BIOi 表示员工登录时采集的生物信息,t表示输入之间的汉明距离,′
HamDis(BIOi ,BIOi)≤t′
时,公式Rep(BIOi ,βi)=(αi)成立。 说明书 : 一种面向变电站测控及PMU设备的安全认证方法技术领域[0001] 本申请涉及电力系统安全领域,特别涉及一种面向变电站测控及PMU设备的安全认证方法。背景技术[0002] 电力系统的安全稳定运行是一个直接关系到国计民生的世界性问题,也是是各国政府和电力企业十分关注的问题。为了避免大规模停电造成的巨大经济损失,电力企业投入了人力和财力来研究相关问题。然而由于部分国家电力安全系统架构设计不合理、运行管理存在差距、三道防线设备缺陷、大量网络攻击等原因,全球已经发生了数次大规模停电。[0003] 近两年,随着国家对电力关键基础设施安全重视程度越来越高,电网公司相继提出了自主可控新一代变电站二次系统安全防护措拖,确保变电站二次系统在原有安全防护基础上进一步安全加固与优化。但是现有或在建的智能变电站绝大多数基于IEC61850标准建设,由于变电站内智能设备的广泛应用以及变电站内的信息大都通过TCP/IP协议进行网络传输,而这类协议容易受到IP窃听、假冒攻击、碎片攻击以及泛洪攻击等安全威胁因此变站内通信系统将面临着极大的安全风险与隐患。此外,调度主站与变电站的通信数据是通过调度与变电站两侧的纵向加密认证装置来保护,但是调度与变电站远动机通信协议大多采用IEC104协议,从严格意义上讲IEC104也不是一种安全的通信协议,容易被伪造、篡改及重放攻击,由于恶意节点网络攻击而导致电力系统时长发生大规模停电。发明内容[0004] 本申请提供了一种面向变电站测控及PMU设备的安全认证方法,本申请通过网关对PMU设备与互联网互相核实身份后,使得双方可以建立一个安全的会话密钥,不仅简单高效,还为电力系统安全性和员工个人信息的保密性提供有力保障。[0005] 本申请提供了一种面向变电站测控及PMU设备的安全认证方法,包括:[0006] 网关接收互联网发送的连接PMU设备认证请求,并对所述连接PMU设备认证请求计算获取加密认证请求,所述网关利用哈希函数对接收的所有数据进行加密处理;[0007] 所述网关将所述加密认证请求发送至所述PMU设备,以使得PMU设备根据所述认证请求向所述网关发送认证反馈,所述认证反馈包括加密认证反馈和安全会话密钥;[0008] 所述网关接收所述PMU设备发送的所述认证反馈,并将所述认证请求发送至所述互联网,以使得所述互联网根据所述认证反馈验证所述PMU设备;[0009] 当所述互联网验证成功所述PMU设备后,所述网关根据所述认证反馈建立所述互联网与所述PMU设备的通讯连接。[0010] 可选的,所述哈希函数为:[0011] h:{0,1}*→{0,1}n[0012] 其中*表示输入数据的长度为任意值,n表示输出数据长度为固定值。[0013] 可选的,所述网关接收互联网发送的连接PMU设备认证请求之前,所述方法还包括:[0014] 网关接收用户注册请求和PMU设备注册请求,所述PMU设备注册请求包括PMU设备账号数据;[0015] 所述网关利用模糊提取器从所述用户注册请求中提取用户账号数据;[0016] 所述网关利用哈希函数将所述用户账号数据和所述PMU设备账号数据进行处理,并将处理后的数据进行保存,所述处理后的数据用于验证认证请求。[0017] 可选的,所述模糊提取器为:[0018] Gen(BIOi)=(αi,βi)[0019] Rep(BIO′i,βi)=(αi)[0020] HamDis(BIO′i,BIOi)≤t[0021] 其中BIOi代表采集的员工生物特征信息,αi是秘密参数,βi公开参数,BIO′i表示员工登录时采集的生物信息,t表示输入之间的汉明距离,[0022] HamDis(BIO′i,BIOi)≤t[0023] 时,公式Rep(BIO′i,βi)=(αi)成立。[0024] 从以上技术中:网关接收互联网发送的连接PMU设备认证请求,并对连接PMU设备认证请求计算获取加密认证请求;网关将加密认证请求发送至PMU设备,以使得PMU设备根据认证请求向网关发送认证反馈,认证反馈包括加密认证反馈和安全会话密钥;网关接收PMU设备发送的认证反馈,并将认证请求发送至互联网,以使得互联网根据认证反馈验证PMU设备;当互联网验证成功PMU设备后,网关根据认证反馈建立互联网与PMU设备的通讯连接。本申请通过网关对PMU设备与互联网互相核实身份后,使得双方可以建立一个安全的会话密钥,不仅简单高效,还为电力系统安全性和员工个人信息的保密性提供有力保障。附图说明[0025] 图1是本发明的包括变电站测控及PMU装置安全系统模型;[0026] 图2是本发明的包括变电站测控及PMU装置的安全方法认证阶段示意图;[0027] 图3为本申请中面向变电站测控及PMU设备的安全认证方法一个实施例流程示意图。具体实施方式[0028] 本申请实施例提供了一种面向变电站测控及PMU设备的安全认证方法,本申请通过网关对PMU设备与互联网互相核实身份后,使得双方可以建立一个安全的会话密钥,不仅简单高效,还为电力系统安全性和员工个人信息的保密性提供有力保障。[0029] 请参阅图1至图3,本申请实施例中面向变电站测控及PMU设备的安全认证方法一个实施例包括:[0030] 101、网关接收用户注册请求和PMU设备注册请求,PMU设备注册请求包括PMU设备账号数据;[0031] 在本实施例中,在网关接收用户注册请求和PMU设备注册请求之前,网关会先对认证系统进行初始化处理,具体的:系统设置阶段,网关选取一些参数来对认证系统进行初始化,首先选取单向抗碰撞的哈希函数、生物特征生成函数和生物特征复原函数,然后设置自己的身份以及主密钥;[0032] 当认证系统初始化处理后,PMU设备就于网关进行注册账号,即PMU设备注册阶段,此时,网关就会接收到PMU设备注册请求,PMU设备注册请求包括PMU设备账号数据;进一步的,相对于用户的信息也需要就着网关进行注册账号,即用户注册阶段,则网关就会接收到用户注册请求。[0033] 在本实施例中,PMU设备注册请求中包括了PMU设备账号数据,而PMU设备账号数据是通过设定PMU设备的身份和随机数形成的。[0034] 102、网关利用模糊提取器从用户注册请求中提取用户账号数据;[0035] 当网关获取到用户注册请求后,网关利用模糊提取器技术,提取员工的生物特征信息,具体的:从用户注册请求中获取采集到的用户生物特征信息,将采集到的用户生物特征信息带入模糊提取器技术中可以获取到用户目标生物特征信息,其中模糊提取器技术为:[0036] Gen(BIOi)=(αi,βi)#(1)[0037] Rep(BIO′i,βi)=(αi)#(2)[0038] HamDis(BIO′i,BIOi)≤t#(3)[0039] 其中BIOi代表用户目标生物特征信息,αi是秘密参数,βi公开参数,BIO′i表示用户登录时采集的生物信息,t表示输入之间的汉明距离,当满足条件3时,公式2成立。[0040] 即网关获取到用户的生物特征数据,该生物特征数据包含于用户账户数据中。[0041] 103、网关利用哈希函数将用户账号数据和PMU设备账号数据进行处理,并将处理后的数据进行保存,处理后的数据用于验证认证请求;[0042] 在网关获取到用户账号数据和PMU设备账号数据后,将PMU设备账号数据(PMU设备的身份和随机数)经过计算设备的伪身份和对称密钥;将相关信息存储进网关和设备的数据库中,其中PMU设备的伪身份RPDj和对称密钥xj计算利用如下公式:[0043] RPDj=h(PDj||IDGW||a)#(4)[0044] xj=h(PDj||IDGW||k)#(5)[0045] 其中PDj表示PMU设备的伪身份,IDGW表示网关的身份,a是生成的随机数,k是网关的主密钥。[0046] 进一步的根据用户账号数据计算用户个人信息和伪身份;将用户信息存储进智能卡中,其中,工作人员的伪身份RIDi以及个人信息Pi计算利用如下公式:[0047] RIDi=h(IDi||IDGW||b)#(6)[0048] Pi=h(IDi||PWi||αi)#(7)[0049] 其中IDi表示员工的身份,b是生成的随机数,PWi是员工设置的密码,αi是利用公式(1)生成的秘密参数。[0050] 并将以上的用户账号数据和PMU设备账号数据经过单向抗碰撞的哈希函数进行加密后保存至网关上,在本实施例中,单向抗碰撞的哈希函数的表达式为:[0051] h:{0,1}*→{0,1}n#(8)[0052] 其中*表示输入数据的长度为任意值,n表示输出数据长度为固定值。[0053] 104、网关接收互联网发送的连接PMU设备认证请求,并对连接PMU设备认证请求计算获取加密认证请求,网关利用哈希函数对接收的所有数据进行加密处理;[0054] 当用户使用智能卡插入特定终端输入已注册的账号信息后,智能卡核实员工信息,验证成功后,计算加密连接认证请求,具体的:加密认证请求的计算利用如下公式:[0055][0056] Y1=h(h(Pi||c)||T1||IDi)#(10)[0057] 其中RIDi和Pi是注册阶段存储在智能卡中的伪身份和个人信息,c是生成的随机数,T1是当前的时间戳。[0058] 随之向网关发送加密连接认证请求(认证阶段Si→GW);网关接收到互联网发送的加密连接认证请求。[0059] 105、网关将加密认证请求至PMU设备,以使得PMU设备根据认证请求向网关发送认证反馈,认证反馈包括加密认证反馈和安全会话密钥;[0060] 网关接收加密认证请求后,进一步的验证加密认证请求时间戳的有效性;在确定加密认证请求时间戳的有效性后,网关进一步的加密计算获取向PMU设备发送的加密认证请求,即连接PMU设备认证请求,具体的:向PMU设备发送的加密认证请求的计算利用如下公式:[0061][0062][0063] Z2=h(RPDj||xj||Y1||d||T2)#(13)[0064] 其中d是生成的随机数,T2是当前的时间戳,Y1是从员工发送访问请求中的加密认证信息,RPDj是访问请求中员工想要访问的PMU设备,xj是存储在网关数据库中与PMU设备共享的对称密钥。[0065] 并将连接PMU设备认证请求发送至PMU设备,即认证阶段GW→PDj。PMU设备接收并验证加密处理过后的加密认证请求时间戳的有效性;验证成功后,又计算获取加密认证反馈并生成安全会话密钥,即认证反馈;当PMU设备生成人生反馈后,PMU设备将加密认证反馈和安全会话密钥向网关发送,该阶段被称为认证阶段PDj→Si。[0066] 106、网关接收PMU设备发送的认证反馈,并将认证请求发送至互联网,以使得互联网根据认证反馈验证PMU设备;[0067] 当PMU设备将加密认证反馈和安全会话密钥向网关发送后,网关就能接收到PMU设备发送的认证反馈,网关将该认证反馈发送至互联网,互联网接收并验证回复消息时间戳的有效性;验证成功后,生成安全会话密钥,即认证阶段Si。[0068] 107、当互联网验证成功PMU设备后,网关根据认证反馈建立互联网与PMU设备的通讯连接。[0069] 当互联网通过网关验证PMU设备,且PMU设备通过网关验证互联网后,网关就会利用安全会话密钥进行建立通讯,具体的:会话密钥的计算利用如下公式:[0070] SKi=h(Y1||RPDj||e||T3)#(17)[0071] 其中用户和PMU设备计算出会话密钥相等,即SKi=SKj,这可以用来对后续通信数据进行加密。[0072] 一种变电站测控及PMU装置的安全认证方法,利用网关完成工作人员以及PMU设备的注册;利用模糊提取技术对员工进行生物特征提取,得到员工的个人信息;利用单向抗碰撞哈希函数加密认证消息,利用时间戳技术应对重放攻击,利用网关在PMU设备和员工之间传输认证消息,得到安全会话密钥;利用会话密钥加密数据,最终完成双方通信加密。在实施本方法后,可以有效保障变电站及PMU装置本体在内整体系统安全性。[0073] 所属领域的技术人员可以清楚地了解到,为描述的方便和简洁,上述描述的系统,装置和单元的具体工作过程,可以参考前述方法实施例中的对应过程,在此不再赘述。[0074] 在本申请所提供的几个实施例中,应该理解到,所揭露的系统,装置和方法,可以通过其它的方式实现。例如,以上所描述的装置实施例仅仅是示意性的,例如,所述单元的划分,仅仅为一种逻辑功能划分,实际实现时可以有另外的划分方式,例如多个单元或组件可以结合或者可以集成到另一个系统,或一些特征可以忽略,或不执行。另一点,所显示或讨论的相互之间的耦合或直接耦合或通信连接可以是通过一些接口,装置或单元的间接耦合或通信连接,可以是电性,机械或其它的形式。[0075] 所述作为分离部件说明的单元可以是或者也可以不是物理上分开的,作为单元显示的部件可以是或者也可以不是物理单元,即可以位于一个地方,或者也可以分布到多个网络单元上。可以根据实际的需要选择其中的部分或者全部单元来实现本实施例方案的目的。[0076] 另外,在本申请各个实施例中的各功能单元可以集成在一个处理单元中,也可以是各个单元单独物理存在,也可以两个或两个以上单元集成在一个单元中。上述集成的单元既可以采用硬件的形式实现,也可以采用软件功能单元的形式实现。[0077] 所述集成的单元如果以软件功能单元的形式实现并作为独立的产品销售或使用时,可以存储在一个计算机可读取存储介质中。基于这样的理解,本申请的技术方案本质上或者说对现有技术做出贡献的部分或者该技术方案的全部或部分可以以软件产品的形式体现出来,该计算机软件产品存储在一个存储介质中,包括若干指令用以使得一台计算机设备(可以是个人计算机,服务器,或者网络设备等)执行本申请各个实施例所述方法的全部或部分步骤。而前述的存储介质包括:U盘、移动硬盘、只读存储器(ROM,read‑onlymemory)、随机存取存储器(RAM,randomaccessmemory)、磁碟或者光盘等各种可以存储程序代码的介质。
专利地区:广西
专利申请日期:2021-12-06
专利公开日期:2024-03-22
专利公告号:CN114205131B
以上信息来自国家知识产权局,如信息有误请联系我方更正!
该专利所有权非本平台所有,我方无法提供专利权所有者联系方式,请勿联系我方。




