 产学研创新服务平台(全国)


应用于智慧云的数据攻击处理方法及服务器发明专利
更新时间:2026-10-01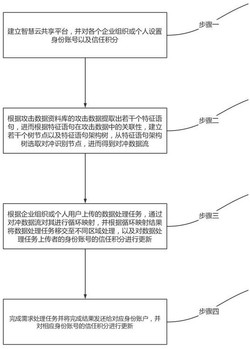 专利申请类型:发明专利;
地区:安徽-池州;
源自:池州高价值专利检索信息库;
专利名称:应用于智慧云的数据攻击处理方法及服务器
专利类型:发明专利
专利申请号:CN202310910746.5
专利申请(专利权)人:池州市谦跃信息技术有限公司
权利人地址:安徽省池州市贵池区清溪街道长江南路与石城大道交叉口两侧3号地块商会大厦407
专利发明(设计)人:王朝勇
专利摘要:本发明公开了应用于智慧云的数据攻击处理方法及服务器,涉及网络安全技术领域;本发明通过建立智慧云共享平台,并对各个企业组织或个人设置身份账号以及信任积分;根据攻击数据资料库的攻击数据提取出若干个特征语句,进而根据特征语句在攻击数据中的关联性,建立若干个树节点以及特征语句架构树,从特征语句架构树选取对冲识别节点,进而得到对冲数据流,根据企业组织或个人用户上传的数据处理任务,通过对冲数据流对其进行循环映射,并根据循环映射结果将数据处理任务移交至不同区域处理,以及对数据处理任务上传者的身份账号的信任积分进行更新,完成需求处理任务并将完成结果发还给对应身份账户,并对相应身份账号的信任积分进行更新。
主权利要求:
1.应用于智慧云的数据攻击处理方法,其特征在于,包括以下步骤:
步骤一,建立智慧云共享平台,并对各个企业组织或个人设置身份账号以及信任积分;
步骤二,根据攻击数据资料库的攻击数据提取出若干个特征语句,进而根据特征语句在攻击数据中的关联性,建立若干个树节点以及特征语句架构树,从特征语句架构树选取对冲识别节点,进而得到对冲数据流;
所述特征语句架构树的建立过程包括:从攻击数据资料库提取出所有攻击数据,进而对攻击数据设置编号以及进行扫描;
通过互联网对攻击数据的扫描结果进行分类,进而得到若干个特征语句,其中特征语句可为一段代码语句或单行代码语句;
进而根据扫描顺序以及各个特征语句在攻击数据中的关联性,建立若干个树节点,并按照其在攻击数据的先后顺序将各个树节点依次相连,对于在攻击数据处于同一段或存在联动性的特征语句所对应的树节点,将其排列在同一个权值等级,进而得到特征语句架构树;
步骤三,根据企业组织或个人用户上传的数据处理任务,通过对冲数据流对其进行循环映射,并根据循环映射结果将数据处理任务移交至不同区域处理,以及对数据处理任务上传者的身份账号的信任积分进行更新;
所述对冲数据流与数据处理任务进行循环映射的过程包括:
从数据处理任务提取出需要处理的数据,外部数据处理区对数据处理任务中的需要处理的数据进行对冲识别节点进行匹配,根据匹配结果找寻对应的对冲数据节点;
从对冲数据流的对冲数据节点与需要处理的数据对应部位的位置开始,将需要处理的数据与对冲数据流中的特征语句架构树进行递进映射,直到到达需处理的数据尾部时结束,同时统计需处理的数据中与特征语句架构树的树节点相同的部位数量,以此类推,直到除对冲数据流的对冲数据节点与需要处理的数据对应部位的位置外,需要处理的数据中与对冲数据节点相对应的位置开始之后的所有数据片段与特征语句架构树的树节点都相互映射过,并统计每次映射路径结束后并统计需处理的数据中与特征语句架构树的树节点相同的部位数量;
步骤四,完成需求处理任务并将完成结果发还给对应身份账户,并对相应身份账号的信任积分进行更新。
2.根据权利要求1所述的应用于智慧云的数据攻击处理方法,其特征在于,所述智慧云共享平台设置有攻击数据资料库、共享数据库、数据提交区、外部数据处理区和内部数据处理区,且其通信连接各个企业组织或个人用户的计算机设备。
3.根据权利要求2所述的应用于智慧云的数据攻击处理方法,其特征在于,企业组织或个人用户上传攻击数据样本至攻击数据资料库中,在智慧云共享平台将攻击数据样本上传至攻击数据资料库前,生成评判请求并将攻击数据样本随机发送至除上传者以外的企业组织或个人用户的身份账号,被随机选中的企业组织或个人用户根据评判请求对攻击数据的进行评定,根据评定结果将攻击数据样本上传至攻击数据资料库。
4.根据权利要求3所述的应用于智慧云的数据攻击处理方法,其特征在于,所述对冲数据流的获取过程包括:根据特征语句架构树所对应的攻击数据对其设置相同的编号,同时将特征语句架构树第一个树节点设为对冲识别节点,进而得到若干个对冲数据流。
5.根据权利要求4所述的应用于智慧云的数据攻击处理方法,其特征在于,将各个部位数量相互比较并选出数值最大的作为对应需要处理的数据的危险数值,根据与其进行循环映射的对冲数据流中特征语句架构树的树节点数量设置危险数值阈值,将危险数值与危险数值阈值进行对比,根据对比结果将数据处理任务发送至外部数据处理区或内部数据处理区。
6.根据权利要求5所述的应用于智慧云的数据攻击处理方法,其特征在于,对于在内部数据处理区的需求处理任务,内部数据处理区首先从需求处理任务中提出数据处理要求,并根据数据处理要求直接从共享数据库提取出相关数据或数据处理工具;
对于在外部数据处理区的需求处理任务,外部数据处理区首先从需求处理任务中提出数据处理要求,并根据数据处理要求判断所需的相关数据或数据处理工具,进而向智慧云共享平台从共享数据库提取出相应的相关数据或数据处理工具,进而由内部数据处理区通过数据传输通道将相关数据或数据处理工具发送至外部数据处理区,进而对需要处理的数据处理分析。 说明书 : 应用于智慧云的数据攻击处理方法及服务器技术领域[0001] 本发明涉及网络安全技术领域,具体是应用于智慧云的数据攻击处理方法及服务器。背景技术[0002] 智慧云是一种基于云计算和人工智能技术的综合性解决方案或服务。它集成了云计算的弹性、可扩展性和高可用性等特点,以及人工智能技术的智能处理和分析能力,为用户提供高效、智能的云服务。[0003] 随着智慧云的不断普及,其每日所要处理的数据日益增多,但在现有技术中,其很难准确的从日常数据中检测出攻击数据,且存在一定的误报以及漏报的情况,随着攻击数据的种类日益繁多,其更新攻击数据处理模型和规则存在一定的滞后性,如何有效的提高智慧云对攻击数据的处理以及检测效率是当前的技术难点和焦点,为此提供应用于智慧云的数据攻击处理方法及服务器。发明内容[0004] 为了解决上述技术问题,本发明的目的在于提供应用于智慧云的数据攻击处理方法及服务器。[0005] 为了实现上述目的,本发明提供如下技术方案:[0006] 应用于智慧云的数据攻击处理方法,包括以下步骤:[0007] 步骤一,建立智慧云共享平台,并对各个企业组织或个人设置身份账号以及信任积分;[0008] 步骤二,根据攻击数据资料库的攻击数据提取出若干个特征语句,进而根据特征语句在攻击数据中的关联性,建立若干个树节点以及特征语句架构树,从特征语句架构树选取对冲识别节点,进而得到对冲数据流;[0009] 步骤三,根据企业组织或个人用户上传的数据处理任务,通过对冲数据流对其进行循环映射,并根据循环映射结果将数据处理任务移交至不同区域处理,以及对数据处理任务上传者的身份账号的信任积分进行更新;[0010] 步骤四,完成需求处理任务并将完成结果发还给对应身份账户,并对相应身份账号的信任积分进行更新。[0011] 进一步的,所述智慧云共享平台设置有攻击数据资料库、共享数据库、数据提交区、外部数据处理区和内部数据处理区,且其通信连接各个企业组织或个人用户的计算机设备。[0012] 进一步的,企业组织或个人用户上传攻击数据样本至攻击数据资料库中,在智慧云共享平台将攻击数据样本上传至攻击数据资料库前,生成评判请求并将攻击数据样本随机发送至除上传者以外的企业组织或个人用户的身份账号,被随机选中的企业组织或个人用户根据评判请求对攻击数据的进行评定,根据评定结果将攻击数据样本上传至攻击数据资料库。[0013] 进一步的,所述特征语句架构树的建立过程包括:[0014] 从攻击数据资料库提取出所有攻击数据,进而对攻击数据设置编号以及进行扫描;[0015] 通过互联网对攻击数据的扫描结果进行分类,进而得到若干个特征语句,其中特征语句可为一段代码语句或单行代码语句;[0016] 进而根据扫描顺序以及各个特征语句在攻击数据中的关联性,建立若干个树节点,并按照其在攻击数据的先后顺序将各个树节点依次相连,对于在攻击数据处于同一段或存在联动性的特征语句所对应的树节点,将其排列在同一个权值等级,进而得到特征语句架构树。[0017] 进一步的,所述对冲数据流的获取过程包括:[0018] 根据特征语句架构树所对应的攻击数据对其设置相同的编号,同时将特征语句架构树第一个树节点设为对冲识别节点,进而得到若干个对冲数据流。[0019] 进一步的,所述对冲数据流与数据处理任务进行循环映射的过程包括:[0020] 从数据处理任务提取出需要处理的数据,外部数据处理区对数据处理任务中的需要处理的数据进行对冲识别节点进行匹配,根据匹配结果找寻对应的对冲数据节点;[0021] 从对冲数据流的对冲数据节点与需要处理的数据对应部位的位置开始,将需要处理的数据与对冲数据流中的特征语句架构树进行递进映射,直到到达需处理的数据尾部时结束,同时统计需处理的数据中与特征语句架构树的树节点相同的部位数量,依此类推,直到除对冲数据流的对冲数据节点与需要处理的数据对应部位的位置外,需要处理的数据中与对冲数据节点相对应的位置开始之后的所有数据片段与特征语句架构树的树节点都相互映射过,并统计每次映射路径结束后并统计需处理的数据中与特征语句架构树的树节点相同的部位数量。[0022] 进一步的,将各个部位数量相互比较并选出数值最大的作为对应需要处理的数据的危险数值,根据与其进行循环映射的对冲数据流中特征语句架构树的树节点数量设置危险数值阈值,将危险数值与危险数值阈值进行对比,根据对比结果将数据处理任务发送至外部数据处理区或内部数据处理区。[0023] 进一步的,对于在内部数据处理区的需求处理任务,内部数据处理区首先从需求处理任务中提出数据处理要求,并根据数据处理要求直接从共享数据库提取出相关数据或数据处理工具;[0024] 对于在外部数据处理区的需求处理任务,外部数据处理区首先从需求处理任务中提出数据处理要求,并根据数据处理要求判断所需的相关数据或数据处理工具,进而向智慧云共享平台从共享数据库提取出相应的相关数据或数据处理工具,进而由内部数据处理区通过数据传输通道将相关数据或数据处理工具发送至外部数据处理区,进而对需要处理的数据处理分析。[0025] 进一步的,一种应用于智慧云的数据攻击处理服务器,包括终端处理器,所述终端处理器通信连接有终端存储器以及若干个计算机设备;[0026] 所述终端处理器设置有数据提交单元、外部数据处理单元以及内部数据处理单元,用于处理来自各个计算机设备的数据处理任务;[0027] 所述终端存储器设置有攻击数据资料库和共享数据库,用于收集并存储来自各个计算机设备的攻击数据样本和共享数据;[0028] 所述计算机设备都对应一个企业组织或个人用户,且每个计算机设备都有上传数据处理任务、攻击数据样本以及共享数据的权限。[0029] 与现有技术相比,本发明的有益效果是:[0030] 本发明通过建立智慧云共享平台以及对其相关联个人用户或企业组织的身份账号设置信任积分,进而保证了智慧云共享平台内部不会持续存在恶意破坏或窃取共享数据库内的共享数据,同时根据攻击数据样本设置对冲数据流,用以对个人用户或企业组织上传的数据处理任务进行循环映射检测,一定程度上保证对数据处理任务的检测准确度和效率,并根据检测结果将数据处理任务移交至外部数据处理区和内部数据处理区进行处理,保证了智慧云共享平台的数据处理效率以及内部数据的安全性。附图说明[0031] 为了更清楚地说明本申请实施例或现有技术中的技术方案,下面将对实施例中所需要使用的附图作简单的介绍,显而易见地,下面描述中的附图仅仅是本发明中记载的一些实施例,对于本领域普通技术人员来讲,还可以根据这些附图获得其他的附图。[0032] 图1为本发明的方法流程图;[0033] 图2为智慧云共享平台的结构示意图。具体实施方式[0034] 为使本发明的目的、技术方案和优点更加清楚,下面将对本发明的技术方案进行详细的描述。显然,所描述的实施例仅仅是本发明一部分实施例,而不是全部的实施例。基于本发明中的实施例,本领域普通技术人员在没有做出创造性劳动的前提下所得到的所有其它实施方式,都属于本发明所保护的范围。[0035] 如图1所示,应用于智慧云的数据攻击处理方法,包括以下步骤:[0036] 步骤一,建立智慧云共享平台,并对各个企业组织或个人设置身份账号以及信任积分;[0037] 具体的,建立智慧云共享平台,其中智慧云平台通信连接各个企业组织或个人用户的计算机设备,如图2所示,所述智慧云共享平台设置有攻击数据资料库、共享数据库、数据提交区、外部数据处理区和内部数据处理区;[0038] 智慧云共享平台对各个企业组织或个人用户建立身份账号,且身份账号以及都设有信任积分;[0039] 需要说明的是,企业组织的初始信任积分为100,个人用户的初始信任积分为10;[0040] 企业组织或个人用户可上传攻击数据样本至攻击数据资料库中,在智慧云共享平台将攻击数据样本上传至攻击数据资料库前,将该攻击数据样本以及生成评判请求随机发送至除上传者以外的企业组织或个人用户的身份账号;[0041] 统计被随机选中的企业组织或个人用户的总信任积分Num,并设置评定积分阈值X,且X=0.6Num;[0042] 进而统计被随机选中的企业组织或个人用户根据评判请求对攻击数据的进行评定,若评定为“通过”,则根据评定者的信任积分对攻击数据样本设置评定积分,并对攻击数据样本设置标签信息,所述标签信息由当前所有对攻击数据样本评定“通过”的企业组织或个人用户的身份账号组成,若评定为“不通过”,则不做任何操作;[0043] 进一步的,统计攻击数据样本的评定积分num,并将评定积分num与评定积分阈值X进行对比;[0044] 若评定积分num大于或等于评定积分阈值X,则将该攻击数据样本添加至攻击数据资料库,并对攻击数据样本的上传者的身份账号的信任积分加5;[0045] 若评定积分num小于评定积分阈值X,则将该攻击数据样本删除。[0046] 步骤二,根据攻击数据资料库的攻击数据提取出若干个特征语句,进而根据特征语句在攻击数据中的关联性,建立若干个树节点以及特征语句架构树,从特征语句架构树选取对冲识别节点,进而得到对冲数据流;[0047] 具体的,通过互联网对各个攻击数据中特征语句提取结果进行分类,并建立各个攻击数据的特征语句架构树;[0048] 其中建立特征语句架构树的过程包括:[0049] 从攻击数据资料库提取出所有攻击数据,进而对攻击数据设置编号以及进行扫描,其中编号可为S1、S2、……、Sn,其中n=1,2,3,……,i,i表示攻击数据资料库中的攻击数据总数,且i为大于0的整数;[0050] 通过互联网对攻击数据的扫描结果进行分类,进而得到若干个特征语句,其中特征语句可为一段代码语句或单行代码语句;[0051] 进而根据扫描顺序以及各个特征语句在攻击数据中的关联性,建立若干个树节点,并按照其在攻击数据的先后顺序将各个树节点依次相连,对于在攻击数据处于同一段或存在联动性的特征语句所对应的树节点,将其排列在同一个权值等级,进而得到特征语句架构树,需要说明的是,对于处于同一权值等级的树节点通过双向箭头线进行相连,对于不处于同一权值等级的树节点通过单向箭头线进行相连。[0052] 进一步的,根据特征语句架构树所对应的攻击数据对其设置相同的编号,同时将特征语句架构树第一个树节点设为对冲识别节点,进而得到若干个对冲数据流。[0053] 步骤三,根据企业组织或个人用户上传的数据处理任务,通过对冲数据流对其进行循环映射,并根据循环映射结果将数据处理任务移交至不同区域处理,以及对数据处理任务上传者的身份账号的信任积分进行更新;[0054] 具体的,企业组织或个人用户通过身份账号向智慧云共享平台发送数据处理请求,进而智慧云共享平台根据数据处理请求找寻对应身份账号的信任积分,若该身份账号为企业组织且当前的信任积分大于50,或该身份账号为个人用户且当前的信任积分大于2,则向对应身份账号发送请求通过提示,若该身份账号为企业组织且当前的信任积分小于或等于50,或该身份账号为个人用户且当前的信任积分小于或2,则向应身份账号发送请求不通过提示;[0055] 进一步的,若企业组织或个人用户根据身份账号接收到来自请求不通过提示,则不做任何后续操作,若企业组织或个人用户根据身份账号接收到来自请求通过提示,则向智慧云共享平台发送数据处理任务,其中数据处理任务包括需要处理的数据以及数据处理要求;[0056] 当智慧云共享平台接收到数据处理任务后,将其从数据提交区移动至外围数据处理区;[0057] 需要说明的是,所述数据提交区同时连接有外部数据处理区和内部数据处理区,且数据提交区与外部数据处理区之间设有双向数据传输通道,与内部数据处理区之间存在防火墙以及由数据提交区到内部数据处理区的双向数据传输通道,但该数据传输通道只有收到开启指令时才可以打开,且每次打开都未单向数据传输通道;[0058] 所述外部数据处理区与内部数据处理区之间存在防火墙以及单向数据传输通道,其中内部数据处理区域与共享数据库、攻击数据资料库直接相连;[0059] 所述共享数据库内的所有数据由所有企业组织和个人用户上传,且在上传前采用与攻击数据样本一样的审核方式进而添加至共享数据库;[0060] 智慧云共享平台根据所有对冲数据流的对冲识别节点建立识别信息集,进而通过单向数据传输通道将识别信息集传输外部数据处理区,需要说明的是,每当攻击数据资料库中的攻击数据更新后,智慧云共享平台将对外围数据处理区的识别信息集进行更新;[0061] 进一步的,外部数据处理区通过识别信息集对数据处理任务中的需要处理的数据进行对冲识别节点进行匹配;[0062] 若匹配无结果,则判断数据处理任务中的需要处理的数据正常,进而将数据处理任务移交至数据提交区,并向数据提交区与内部数据处理区的数据传输通告发送开启指令,进而数据提交区将数据处理任务发送内部数据处理区;[0063] 若匹配有结果,则根据匹配的对冲数据节点向智慧云共享平台发送对应的对冲数据流,进而将对冲数据流通过内部数据处理区发送外部数据处理区;[0064] 从对冲数据流的对冲数据节点开始,将数据处理任务中的需要处理的数据的初始部位开始进行循环映射;[0065] 所述循环映射的过程包括:从对冲数据流的对冲数据节点与需要处理的数据对应部位的位置开始,将需要处理的数据与对冲数据流中的特征语句架构树进行递进映射,直到到达需处理的数据尾部时结束,同时统计需处理的数据中与特征语句架构树的树节点相同的部位数量W1,统计完成后再将从对冲数据流的对冲数据节点与需要处理的数据对应部位的位置开始进而二次映射,其中二次映射的树节点路径与第一次不同,并统计需处理的数据中与特征语句架构树的树节点相同的部位数量W2,依此类推,直到除对冲数据流的对冲数据节点与需要处理的数据对应部位的位置外,需要处理的数据中与对冲数据节点相对应的位置开始之后的数据片段与特征语句架构树的树节点都相互映射过,并统计每次映射路径结束后并统计需处理的数据中与特征语句架构树的树节点相同的部位数量Wm,其中m为大于0的自然数,且m表示不同映射路径的总数;[0066] 将各个部位数量W相互比较并选出数值最大的作为对应需要处理的数据的危险数值a,根据与其进行循环映射的对冲数据流中特征语句架构树的树节点数量设置危险数值阈值A,将危险数值a与危险数值阈值A进行对比,若危险数值a大于或等于危险数值阈值A,则判断该需要处理的数据为危险数据,并将其发还至上传的企业组织或个人用户的身份账号,同时根据其上传需要处理的数据的危险数值a对身份账号的信任积分进行更新;[0067] 对于为企业组织的身份账号的信任积分更新公式为:[0068] ;[0069] 对于为个人用户的身份账号的信任积分更新公式为:[0070] ;[0071] 其中 、 表示更新的企业组织和个人用户的信任积分, 、表示更新的企业组织和个人用户的原始信任积分;[0072] 对于更新后信任积分小于等于0的身份账号,智慧云共享平台自动将该身份账号纳入黑名单中,进而后续身份账号不可上传数据处理请求以及上传攻击数据样本;[0073] 若危险数值a小于危险数值阈值A,则判断该需要处理的数据为嫌疑数据,并将其放在外部数据处理区进行处理。[0074] 步骤四,完成需求处理任务并将完成结果发还给对应身份账户,并对相应身份账号的信任积分进行更新;[0075] 具体的,对于在内部数据处理区的需求处理任务,内部数据处理区首先从需求处理任务中提出数据处理要求,并根据数据处理要求直接从共享数据库提取出相关数据或数据处理工具,进而对需要处理的数据处理分析,处理完成后智慧云共享平台生成通道开启指令;[0076] 进而内部数据处理区将处理完成后的数据通过数据传输通道传输至数据提交区,进而由数据提交区将处理完成后的数据发还至对应的身份账号;[0077] 对于在外部数据处理区的需求处理任务,外部数据处理区首先从需求处理任务中提出数据处理要求,并根据数据处理要求判断所需的相关数据或数据处理工具,进而向智慧云共享平台从共享数据库提取出相应的相关数据或数据处理工具,进而由内部数据处理区通过数据传输通道将相关数据或数据处理工具发送至外部数据处理区,进而对需要处理的数据处理分析,并将处理完成后的数据通过数据传输通道传输至数据提交区,进而由数据提交区将处理完成后的数据发还至对应的身份账号;[0078] 进一步的,在数据处理任务处理完成后,智慧云共享平台统计执行数据处理任务中所使用的对冲数据流所对应的攻击数据以及相关数据或数据处理工具的上传者以及评定者,进而对上传者以及评定者的身份账户的信任积分加1。[0079] 本发明还公开了一种应用于智慧云的攻击数据处理服务器,包括终端处理器,所述终端处理器通信连接有终端存储器以及若干个计算机设备;[0080] 所述终端处理器设置有数据提交单元、外部数据处理单元以及内部数据处理单元,用于处理来自各个计算机设备的数据处理任务;[0081] 所述终端存储器设置有攻击数据资料库和共享数据库,用于收集并存储来自各个计算机设备的攻击数据样本和共享数据;[0082] 所述计算机设备都对应一个企业组织或个人用户,且每个计算机设备都有上传数据处理任务、攻击数据样本以及共享数据的权限。[0083] 以上实施例仅用以说明本发明的技术方法而非限制,尽管参照较佳实施例对本发明进行了详细说明,本领域的普通技术人员应当理解,可以对本发明的技术方法进行修改或等同替换,而不脱离本发明技术方法的精神和范围。
专利地区:安徽
专利申请日期:2023-07-24
专利公开日期:2024-11-05
专利公告号:CN117220902B
以上信息来自国家知识产权局,如信息有误请联系我方更正!
该专利所有权非本平台所有,我方无法提供专利权所有者联系方式,请勿联系我方。




